

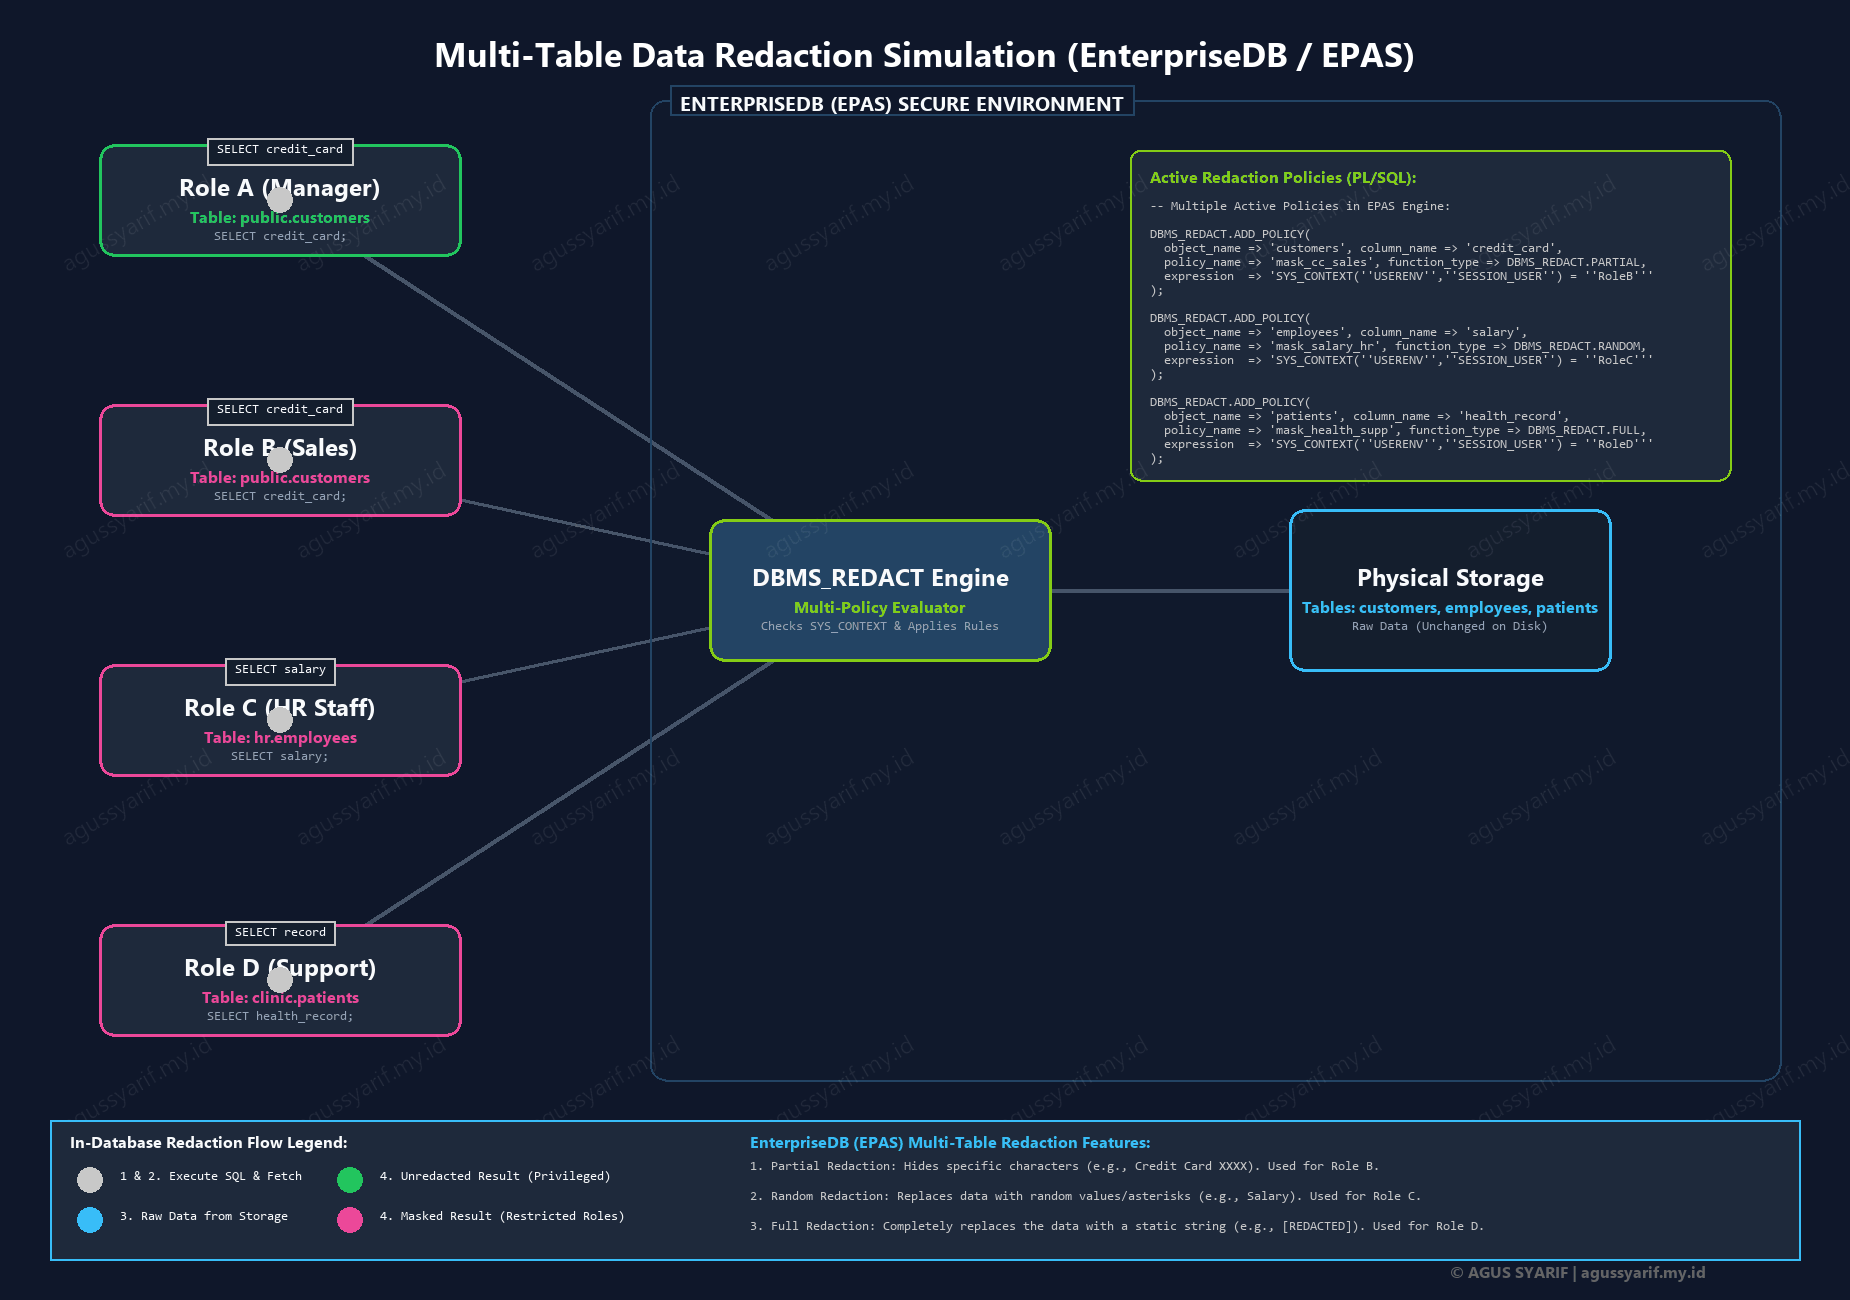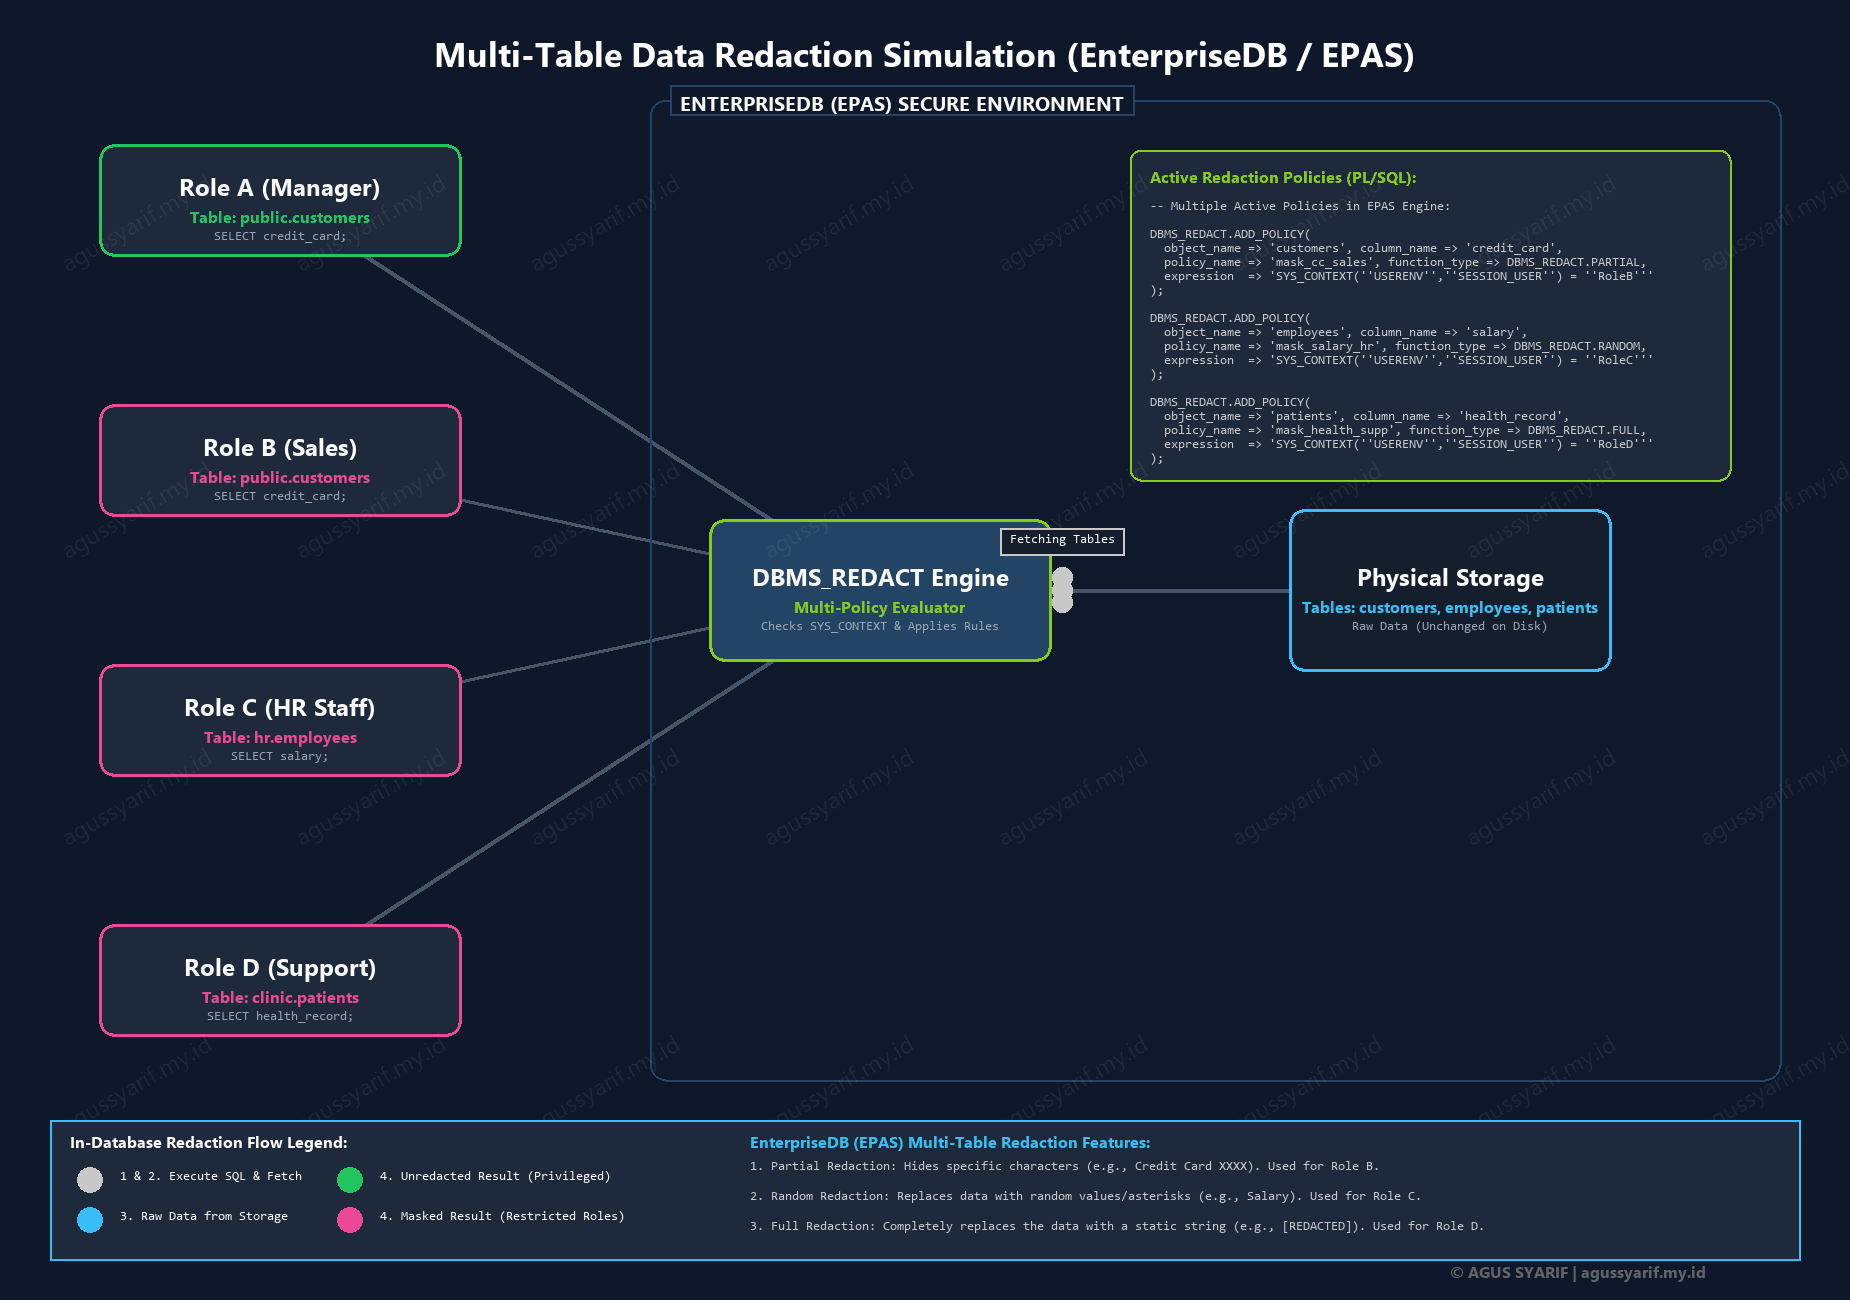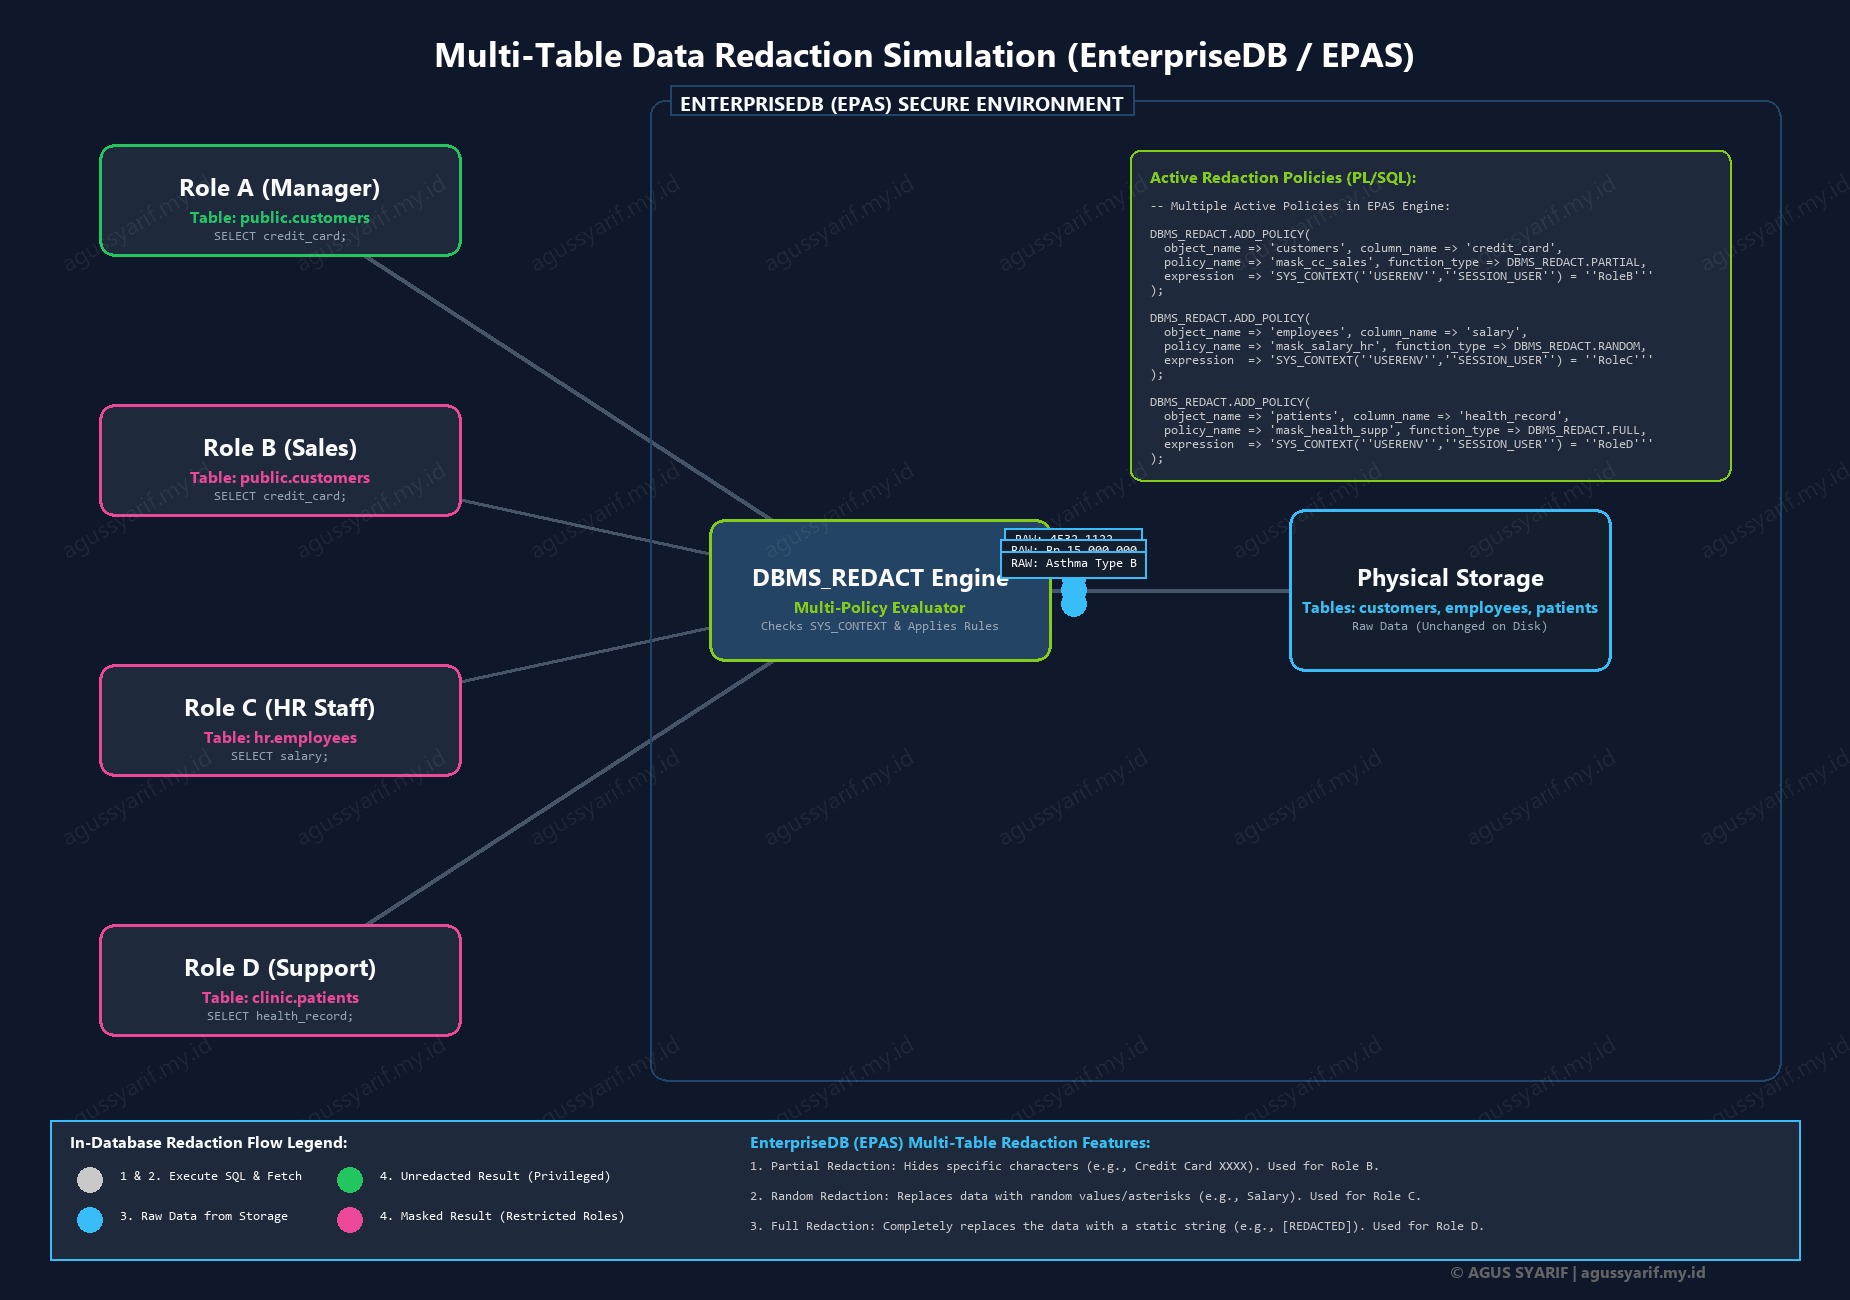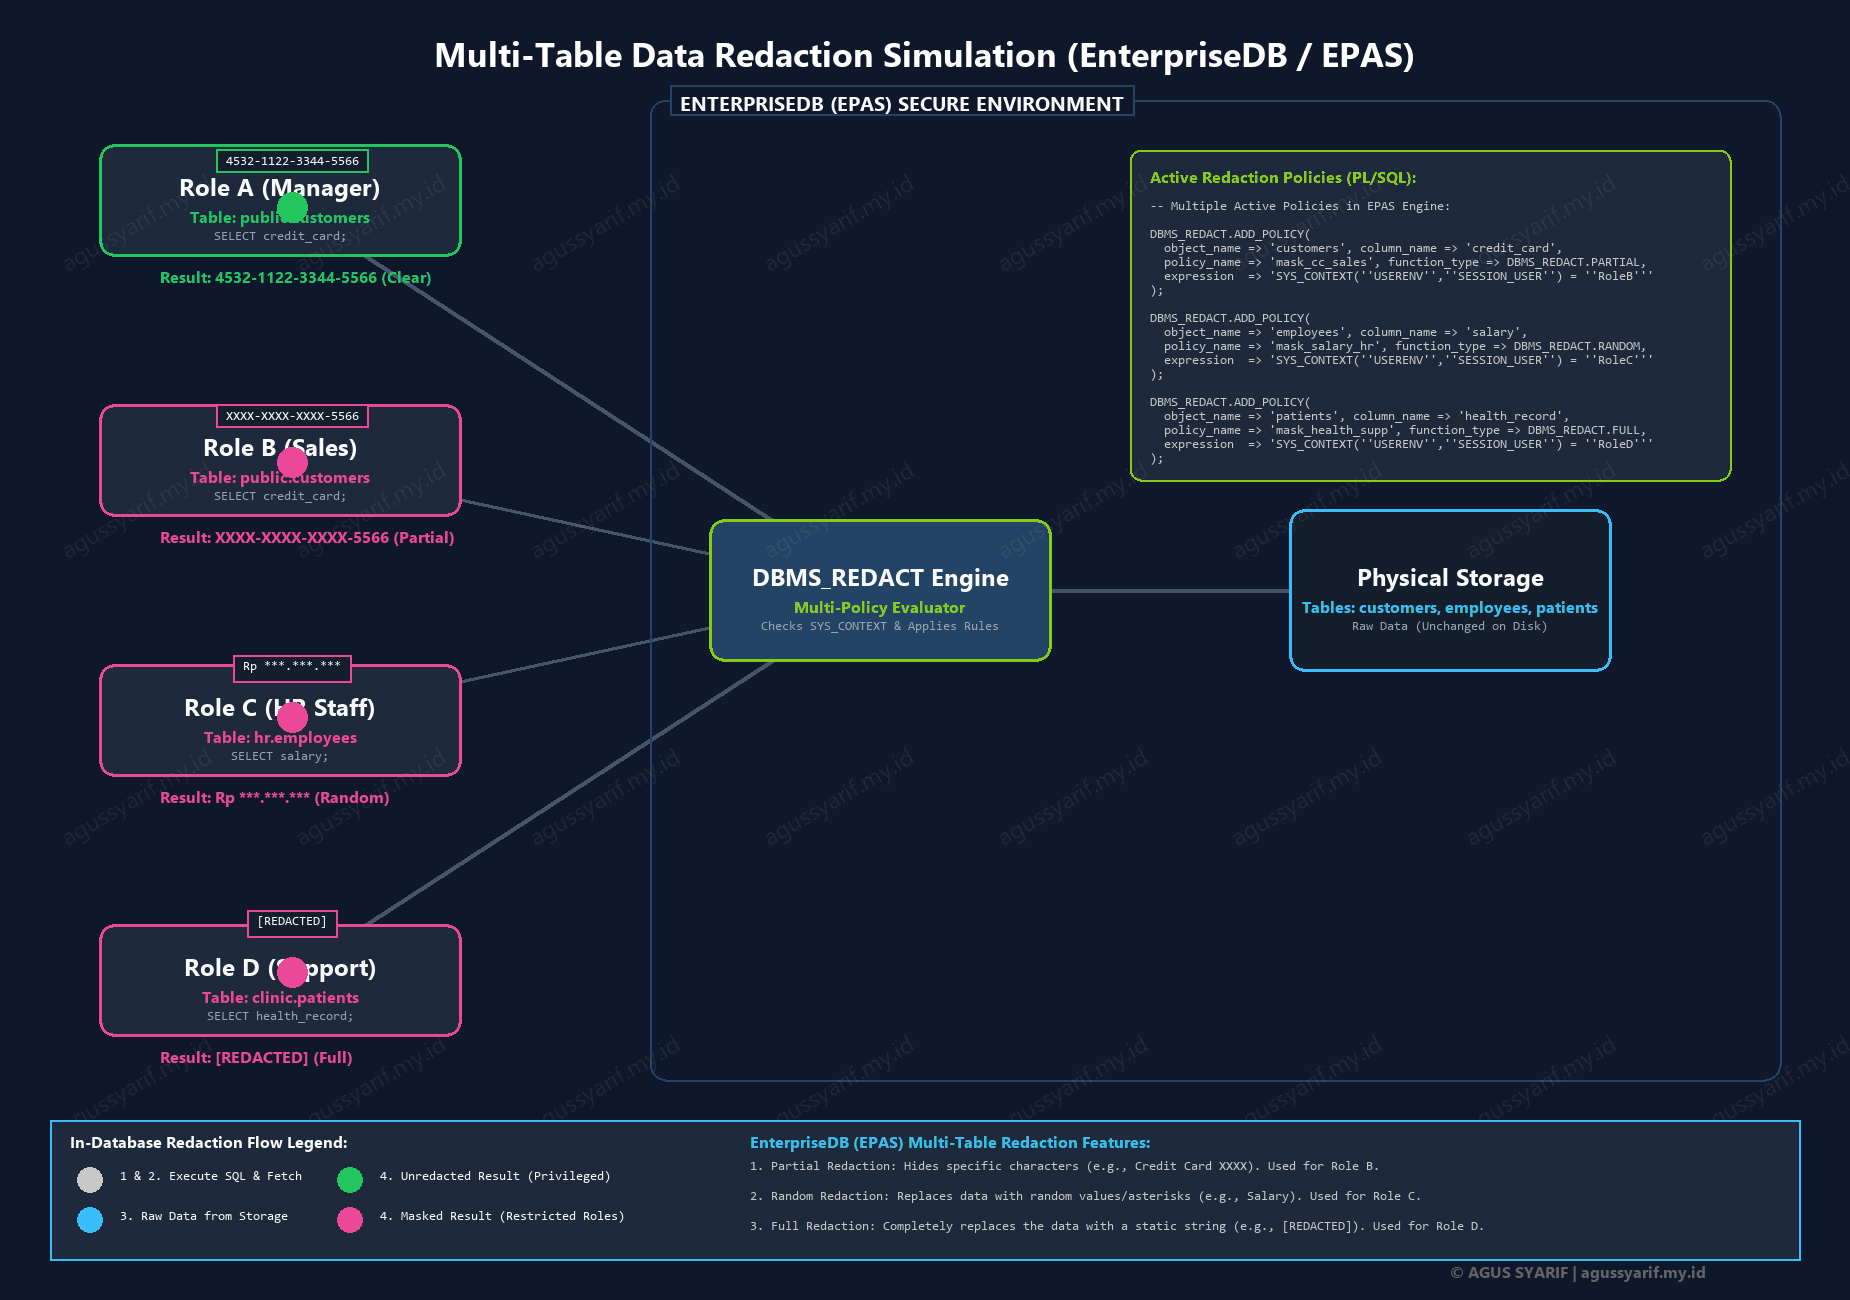
Membangun Benteng Privasi Data Sesuai UU PDP dengan Fitur Data Redaction di EDB Postgres Advanced Server (EPAS)
Di era di mana data adalah aset paling berharga, melindunginya bukan lagi sekadar pilihan teknis—ini adalah kewajiban hukum dan bisnis.
Dengan berlakunya regulasi perlindungan data privasi yang semakin ketat (seperti GDPR di Eropa dan UU PDP di Indonesia), perusahaan menghadapi tantangan besar: Bagaimana cara memberikan akses data kepada analis, developer, atau tim operasional tanpa mengekspos Informasi Pribadi yang Sensitif (PII)?
Sebagai Database Professional, saya telah merancang dan mengimplementasikan solusi tingkat enterprise untuk masalah ini menggunakan EnterpriseDB (EDB) Postgres Advanced Server (EPAS). Melalui fitur bawaan Data Redaction, kita dapat melakukan masking data secara dinamis (on-the-fly) langsung di level database, tanpa perlu merombak kode aplikasi kita!
Berikut adalah showcase bagaimana kompleksitas aturan bisnis dapat diterjemahkan menjadi arsitektur keamanan data yang elegan.
Mengapa EDB Postgres Data Redaction?
Mengacu pada dokumentasi resmi EDB Data Redaction, EPAS memungkinkan Administrator Database (DBA) untuk mendefinisikan redaction policies yang secara otomatis menyembunyikan (masking) data sensitif berdasarkan hak akses (role) pengguna yang melakukan query.
Nilai Jual Utama (Business Value):
- Zero Application Changes: Tidak perlu mengubah satu baris pun kode pada aplikasi.
- Dynamic & Real-Time: Data asli di dalam storage tetap utuh, masking hanya terjadi saat data ditarik (query) oleh user yang tidak memiliki privilese.
- Compliance Ready: Membantu perusahaan lolos audit keamanan IT dan mematuhi regulasi privasi.
“Implementasi Aturan Masking Super Kompleks”
Muhammad Agus Syarif
Senior Solution Engineer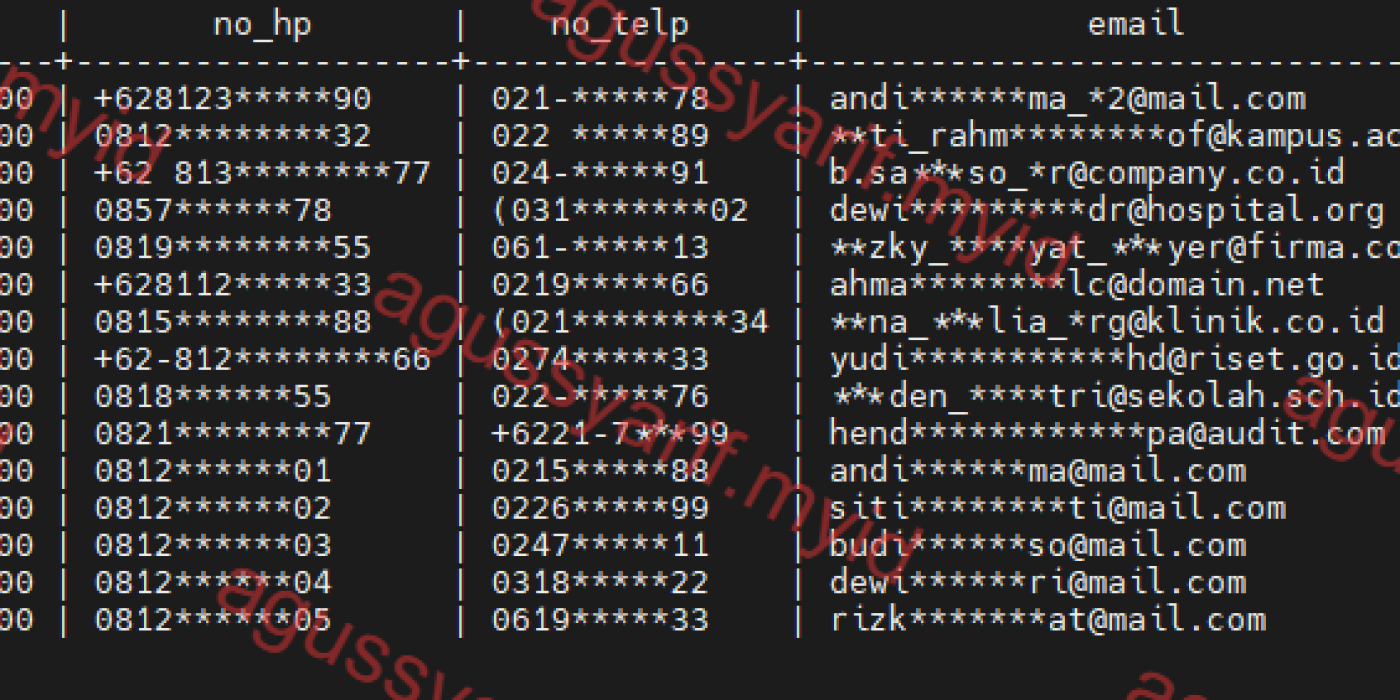
Dalam implementasi yang saya rancang, data masking tidak sekadar mengganti karakter dengan bintang (*). Sistem harus cukup cerdas untuk memahami konteks data, panjang karakter, hingga format khusus (seperti Email, Gelar, dan Kode Negara).
Berikut adalah cuplikan business logic yang berhasil saya terapkan di level database EDB:
1. Masking Dinamis Berdasarkan Panjang Karakter (Nama & Email)
Tidak semua nama disensor dengan cara yang sama. Logika dirancang secara dinamis berdasarkan panjang kata dan per-suku kata:
- Gelar Akademik/Profesi:
Dr. Ir. Prof. Floretta Mariasecara otomatis dikenali dan dimasking menjadi*r. *r. **of. Flor***ta **ria. - Nama Pendek (5 Karakter):
MARIOmenjadi**RIO. - Nama Panjang (>7 Karakter):
MARGARETHAmenjadiMARG****HA(4 huruf pertama dan 2 huruf terakhir dipertahankan). - Email: Mempertahankan domain (@domain.com) dan melakukan masking proporsional pada username. Contoh:
[email protected]menjadi**DI_***[email protected].
2. Proteksi Identitas Finansial & Demografi (KTP, NPWP, Paspor)
- Data ID negara adalah target utama peretas. Aturan ketat diterapkan di sini:
NPWP/KTP (16/22 digit):3313091234567891011121tereduksi aman menjadi3313***************21(Hanya 4 digit awal dan 2 digit akhir yang terlihat untuk kebutuhan verifikasi dasar). - Paspor (9 digit) & FATCA CRS:
XA123456789menjadi********789.
3. Masking Format Khusus (Telepon, Tanggal, Nominal)
- Nomor Handphone (dengan kode negara): Logika database mampu mendeteksi
+62atau awalan0, membiarkan awalan tersebut, dan memasking bagian tengah. Contoh:+6281210001294menjadi+62812****94. - Tanggal Lahir/Kematian: Sensitivitas absolut. Tanggal
01-12-2007tidak akan pernah ditampilkan, melainkan berubah format menjadi01-01-1900. - Nilai Finansial/Alamat: Nominal
RP. 70,123,456.78disamarkan menjadiRP. 0, dan alamatJL. ASIA AFRIKA NO. 77menjadiJL. ASIA AFRIKA NO. **.
Keamanan data bukanlah add-on, melainkan fondasi dasar arsitektur IT modern. Dengan EDB Postgres Advanced Server, kita tidak hanya mendapatkan keandalan database enterprise sekelas Oracle, tetapi juga fitur keamanan native yang luar biasa fleksibel.
Apakah perusahaan kita sedang bersiap menghadapi audit keamanan, atau berencana menerapkan Data Protection untuk mematuhi UU PDP?
Sebagai tenaga profesional yang berpengalaman di bidang Database Enterprise, saya siap membantu arsitektur IT kita mencapai standar keamanan tingkat tinggi tanpa mengorbankan performa bisnis.
